IT-Sicherheit
139 Inhalte
Entdecken Sie unser Archiv zu tiefgehenden Inhalte zum Thema IT-Sicherheit.
Digitalisierung
IT-Sicherheit
NIS2-Umsetzung: der blinde Fleck zwischen Security Controls und belastbarer Prozessausführung
NIS2 wird nicht nur im Security Stack entschieden, sondern im operativen Alltag: bei Freigaben, Nachweisen, Zuständigkeiten und Prozessen, die oft noch über Excel oder E-Mail laufen. Der Beitrag zeigt, warum genau dort ein Governance-Risiko entsteht. Und wie No-Code helfen kann, NIS2-relevante Abläufe nachweisbar, steuerbar und ohne IT-Flaschenhals umzusetzen.
Softwarearchitektur
IT-Sicherheit
Cyber Resilience Act – vom Pflichtprogramm zum Modernisierungsargument
Modernisierung konkurriert oft mit neuen Features. Der Cyber Resilience Act (CRA) verändert diese Abwägung: Hersteller müssen Risiken bewerten, Komponenten kennen, Schwachstellen behandeln und Nachweise führen. Gerade bei Legacy-Systemen wird technische Schuld dadurch zum dauerhaften Kostentreiber. Der Artikel zeigt, wie CRA-Pflichten Modernisierungsbedarf sichtbar machen und die wirtschaftliche B..

Der Artikel unterstreicht die wachsende Relevanz der Digitalen Souveränität für Unternehmen und beleuchtet, wie eine Cloud-agnostische Architektur einen entscheidenden Beitrag dazu leisten kann. Er präsentiert praxisnahe Strategien zur Umsetzung und diskutiert Herausforderungen. Darüber hinaus werden Vor- und Nachteile im Vergleich zu Cloud-nativen Architekturen analysiert. Basierend darauf bietet..
Cloud-Computing
IT-Sicherheit
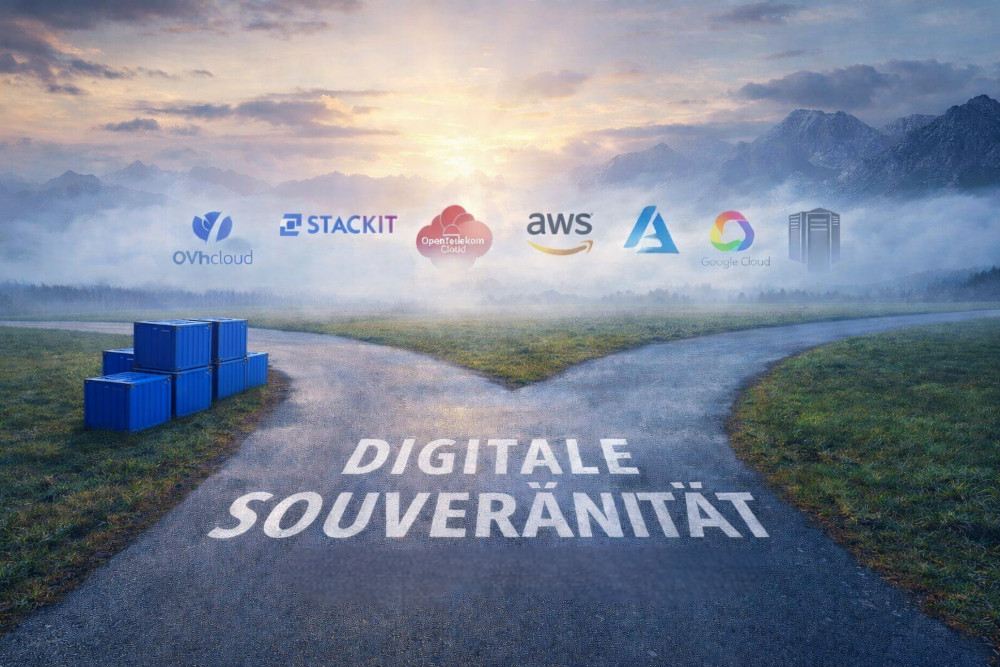
Europäische Cloud 2026: zwischen Anspruch und Wirklichkeit digitaler Souveränität

Die Souveränität Europas entscheidet sich im Cloud-Zeitalter auch im Digitalen. Dieser Artikel ordnet Begriffe wie Sovereign Cloud und Gaia-X ein, analysiert die Anbieterlandschaft, vergleicht ihre Stärken mit den US-Hyperscalern und berücksichtigt neue Initiativen wie Digital Networks Act (DNA), Cloud and AI Development Act (CAIDA) und European Communication, Cloud and Computing Continuum (EURO-3..